La crisis del covid-19 ha sacudido el mercado del alquiler de viviendas de las urbes más importantes del mundo, según los datos que arrojan varios informes, estudios y portales inmobiliarios. El menor movimiento de estudiantes, el teletrabajo y la descentralización de las actividades laborales, los motivos de este desplome, según informa El Economista.
Antes de la aparición de la pandemia vivir en el centro de las grandes ahorraba a muchos trabajadores tiempo en los desplazamientos hasta sus puestos de trabajo. Pero ahora la gran mayoría de oficinas están vacías para evitar contagios y el teletrabajo es la fórmula que han utilizado las compañías para poder continuar con su actividad. Por eso, ahora vivir cerca del trabajo ha dejado de tener sentido, al menos hasta que exista una vacuna. Otro factor que ha influido en el descenso del atractivo de vivir en las grandes urbes es el cierre parcial o las limitaciones horarias que ha sufrido el comercio y la restauración.
«Estás loco si no estás negociando un alquiler más bajo en este momento», asegura Tim Lawless, jefe de investigación de Asia Pacífico para el proveedor de datos CoreLogic en declaraciones a Bloomberg. «La oferta es alta y la ocupación se ha desplomado«, recoge El Economista en este sentido.
La mayor representación de esta nueva realidad se encuentra en Nueva York. El precio del alquiler de los apartamentos en Manhattan ha descendido un 11% de media con respecto a 2019, con caídas más pronunciadas en estudios, según datos publicados por Realtor.com. Sin embargo, la compra de viviendas unifamiliares con espacios verdes han aumentado un 16% en comparación con el ejercicio anterior.
Mayor ha sido la caída de San Francisco. El alquiler mensual medio de un estudio en esta zona ha caído un 31% en septiembre con respecto al año anterior hasta los 2.285 dólares, un descenso que supera con creces la corrección del 0,5% a nivel nacional.
En Toronto, otro de los grandes centros financieros del mundo, los alquileres se han desplomado un 14,5% menos en el tercer trimestre en comparación con el mismo período del año pasado, según datos de la firma de investigación Urbanation.
En Londres los factores que han influido en este descenso son la menor llegada de estudiantes internacionales, la caída de los viajes empresariales y el Brexit. Esta última circunstancia podría estar también presionando a la baja el precio de los arrendamientos, según apuntan lo expertos.
En las áreas más ricas de la capital, los alquileres cayeron un 8,1% interanual hasta septiembre, la caída más pronunciada en más de una década, según la firma Knight Frank.
Su instalación será obligatoria antes de 2023, aunque está supeditada a un estudio previo de viabilidad
abc.es
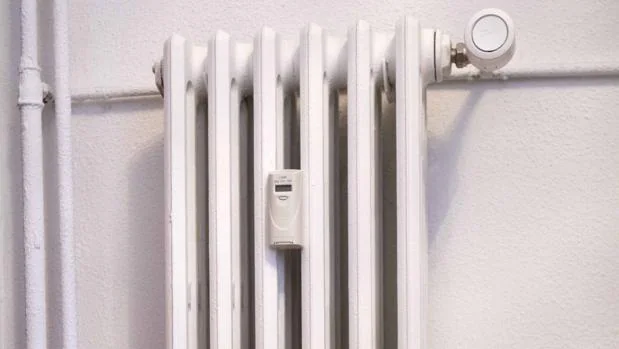
Calefacción colectiva, pero gasto individualizado. Una llamada al ahorro y al consumo responsable de energía. Con seis años de retraso sobre los plazos marcados por la directiva europea, el mes de agosto se publicaba en el BOE el Real Decreto que regula la contabilización de consumos individuales en las instalaciones térmicas de edificios y, especialmente, en comunidades de propietarios con calefacción centralizada. Conocemos un poco más los detalles de una medida que afecta a más de un millón de hogares españoles.
¿El cambio es obligatorio?
No en todos los casos. A lo que sí obliga la nueva normativa es a que todas las comunidades de propietarios con calefacción central «analicen la viabilidad técnica y económica de la instalación de sistemas de lectura individualizada», explica Isabel Bajo, presidenta del Colegio de Administradores de Fincas de Madrid (CAFMadrid). Solo en caso de que el análisis sea favorable en esas dos variables se deberá proceder a la instalación. Nunca antes. Desde CAFMadrid recuerdan que «las empresas mantenedoras están obligadas a realizar dichos estudios de forma totalmente gratuita». De entrada, están exentas las instalaciones de calefacción por monotubos en serie, ventiloconvectores y aerotermos. Y la amortización del proyecto nunca debe superar los cuatro años.
¿Cuál es el ahorro?
El Gobierno asegura que el ahorro medio en el consumo puede llegar hasta el 24%. Ignacio Abati, presidente de la Asociación Española de Repartidores de Costes de Calefacción (AECA) y director general de ISTA, argumenta que «las familias por fin tendrán las herramientas necesarias para ahorrar una media de 210 euros en su calefacción, y cada una pagará por lo que realmente consumen». «Los consumidores podrán consultar, gratis y por internet, dónde, cómo y cuándo han consumido, y tendrán las herramientas necesarias para tomar para ahorrar», subraya.
¿Cuánto le costará?
Una vivienda media podrá tener los contadores o repartidores de costes ya instalados, y disponer de un servicio de lectura y liquidación de sus consumos de calefacción a partir de 7 euros al mes, dado que pueden alquilar los dispositivos a cambio de un contrato de permanencia, explica Abati. «Si esa misma vivienda decide comprar los dispositivos, entonces la inversión es de unos 180 euros», añade el portavoz de AECA, lo que implicaría un plazo de amortización inferior a un año. Si se incluyen las válvulas termostáticas, «la inversión se incrementa en unos 240 euros, pero entonces el ahorro es mayor», añade.
¿Hay fecha límite?
Desde CAFMadrid explican que «la fecha límite para la instalación obligatoria depende de la zona climática en que se encuentre su edificio y el número de viviendas que tenga (por encima o debajo de 20). En todo caso, el horizonte límite es el año 2023. Además, el Real Decreto establece que al menos 15 meses antes de la fecha obligatoria de la instalación, las comunidades de propietarios hayan tenido que solicitar los presupuestos para cumplir con la nueva normativa. Concretamente en Madrid capital, donde la fecha límite para instalar los contadores es octubre de 2022, los plazos serían: antes del 1 de julio de 2021 para edificios de 20 o más viviendas y antes del 1 de diciembre de 2021 para edificios de menos de 20 viviendas.
¿Y su impacto económico?
Los cálculos del Gobierno estiman que la aplicación del Real Decreto generará en torno a 2.000 o 3.000 puestos de trabajos, directos e indirectos. Ignacio Abati asevera que esta es «una oportunidad única para el colectivo de los instaladores. Calculamos que hay un volumen de negocio potencial de unos 150 millones de euros para este sector, que tendrán que instalar 9 millones de repartidores y válvulas en los radiadores».
En un mundo cada vez más complejo y diversificado, la intervención de profesionales altamente especializados es una garantía de que los problemas que se presenten se van a solucionar lo mejor posible. Es el caso del administrador de fincas, un profesional muy necesario para la gestión del día a día de una comunidad de vecinos.
Un administrador de fincas en Madrid es un profesional que se encarga de la gestión de los intereses de las comunidades de propietarios. Estos profesionales están colegiados en los colegios territoriales de la provincia donde ejercen su función y adquieren hoy en día una tremenda importancia a la hora de asumir una labor que requiere de una cualificación específica para el objeto de administrar nuestros edificios. ¿Cuál es su campo de actuación? El campo de actuación comprende todo el sector inmobiliario, bien se trate de inmuebles rústicos o urbanos, en régimen de explotación directa, arrendamiento, propiedad horizontal o cualquier otro; así como la administración de cooperativas de viviendas y comunidades de propietarios para la construcción de sus viviendas, centros comerciales, campos y puertos deportivos, urbanizaciones con servicios, instalaciones y anejos comunes; entidades colaboradoras de la gestión urbanística y, en general, cuantos cometidos guarden relación con la administración de bienes inmuebles. ¿Cuáles son sus funciones? La principal función que desempeñan los administradores de fincas colegiados es la de gestionar los inmuebles que están sujetos al régimen de la Propiedad Horizontal, es decir, las comunidades de propietarios. También se encargan de la gestión de los intereses de las comunidades de propietarios ante los juzgados y tribunales. El ejercicio profesional comprende todas las funciones conducentes al gobierno y conservación de los bienes encomendados, la obtención del rendimiento adecuado y al asesoramiento de las cuestiones relativas a los bienes inmuebles. En el desarrollo de estas funciones, el Administrador está facultado para realizar cuantos actos de administración y gestión sean necesarios, con observancia de las normas legales aplicables, la costumbre y la prudencia, sin otras limitaciones que las expresamente recibidas del titular de los bienes y aquéllas otras atribuídas en exclusiva a otras profesiones. En la gestión de comunidades de propietarios, le corresponden las obligaciones fijadas en el art. 20 de la Ley de Propiedad Horizontal (LPH)
Velar por el buen régimen de la casa, sus instalaciones y servicios.
Preparar el plan de gastos e ingresos.
Atender a la conservación y entretenimiento de la casa.
Ejecutar los acuerdos adoptados en materia de obras y efectuar los pagos y realizar los cobros.
Actuar, en su caso, como Secretario de la Junta, custodiando la documentación.
Y todas las demás atribuciones que le confiera la Junta.
Pero, al margen de las mismas, debe asesorar a la comunidad, controlar los proveedores, dar cuenta de siniestros a las compañías de seguros; ocuparse de las relaciones laborales con los empleados de la finca, aplicando las normas de convenio y las modalidades contractuales más favorables, practicando las liquidaciones de la Seguridad Social y las que fiscalmente procedan; llevar una adecuada contabilidad; advertir sobre la morosidad; y una función, quizá de las más importantes, que es el mantenimiento de la convivencia entre los componentes de la comunidad. Cuando actúa como Secretario de la Comunidad, que es casi en todos los casos, de acuerdo con el Presidente debe convocar la Junta, asistir a la reunión, que normalmente dirige, redactar el acta y practicar las notificaciones que procedan. En el asesoramiento global a la comunidad, debe cumplimentar todas las obligaciones que incumben al inmueble, así como informar y cuando proceda tramitar la solicitud de ayudas o subvenciones a las que pueda tener derecho el edificio en los casos de rehabilitación o de obras de reparación protegidas. ¿Necesitas asesoramiento en tu comunidad de propietarios? Hay administradores de fincas en Móstoles que se dedican plenamente a solucionar los problemas habituales de una comunidad de propietarios; son verdaderos expertos en resolución de conflictos. Estos profesionales liberan al administrador de las tareas diarias para que pueda centrarse en añadir valor a la comunidad a través de una gestión proactiva con visitas periódicas a la finca para anticiparse a posibles problemas y poder realizar propuestas de mejora. Además, ayudan a las comunidades de propietarios con la confección de avisos a esa comunidad de vecinos, la auditoría de las cuentas de dicha propiedad o incluso la elaboración de actas de las reuniones de vecinos. Día a día realizan actividades como:
Revisión inicial de la situación de la comunidad para identificar aspectos en los que se puede ahorrar y mejorar el servicio.
Asesoramiento a las comunidades en materia legal, fiscal y técnica.
Mantenimiento de un estricto control de la contabilidad y la tesorería de la comunidad con la realización de informes periódicos.
Convocatoria, preparación y asistencia a todas las reuniones de la comunidad de vecinos
Ejecutar los acuerdos alcanzados por la junta directiva.
En conclusión, el administrador de fincas es un profesional altamente cualificado que velará siempre por los intereses y el buen funcionamiento de una comunidad de propietarios, liberando con ello a los vecinos de la gestión de los diversos problemas que puedan surgir.
Es la presidenta del Colegio de Administradores de Fincas de Madrid (CAFMadrid) y vicepresidenta a nivel nacional.
Isabel Bajo, presidenta del Colegio de Administradores de Fincas de Madrid
20minutos.es
PABLO SEGARRA
Isabel Bajo, presidenta de los Administradores de Fincas de la Comunidad de Madrid, analiza para 20minutos el papel de los administradores durante la crisis derivada de la pandemia de coronavirus y aborda los principales retos a los que se enfrentan, como los confinamientos, la interpretación de las leyes, la morosidad vecinal o los pisos turísticos.
¿Cómo ha afectado la pandemia de coronavirus en la labor de los administradores de fincas?
Nuestro principal reto ha sido la interpretación normativa y su traslado, en tiempo real, al conjunto de las personas confinadas en sus casas. Las órdenes sanitarias dictadas durante el estado de alarma no hacían referencia a los espacios privados. Pero la población no estaba en la calle, sino en casa. Era fundamental interpretar y dar traslado de todas esas normas al conjunto de la ciudadanía para que supieran cómo evitar el contagio y protegerse mejor contra el virus.
Nuestro reto ha sido interpretar la normativa y trasladarla a las personas confinadas en sus casas
Los Administradores de Fincas colegiados de Madrid hemos utilizado todos los medios físicos y telemáticos a nuestro alcance para dar traslado de esa interpretación normativa a la gente de la forma más clara y rápida posible vía web, correo electrónico, whatsapp, RRSS, carteles en ascensores y portales. Durante esta pandemia, en CAFMadrid, hemos puesto a prueba nuestra adaptación al cambio y también la agilidad y la capacidad de comunicación de nuestra organización.
Las Juntas de Propietarios no se pudieron celebrar. ¿Qué lo impidió?
Este es uno de los anacronismos de la Ley de Propiedad Horizontal (LPH) que rige para toda España con excepción de Cataluña, donde tienen su propio Código Civil que lo regula. Allí sí está permitido realizar Juntas de Propietarios telemáticas e incluso mixtas. Es algo que los Administradores de Fincas llevamos pidiendo desde hace años.
La obligatoriedad de realizar una doble convocatoria para la celebración de Juntas de Propietarios con la pérdida de tiempo que eso supone es otro anacronismo a abolir. Como lo es también la afección real por la que un piso solo responde de las deudas que haya contraído su propietario con la Comunidad durante 3 años más el año en curso cuando debería contemplar al menos los 5 años, como solicitamos en un nuevo texto de la LPH que hemos preparado.
La presidenta del Colegio de Administradores de Fincas de Madrid, Isabel Bajo.
¿Cómo ha sido la labor de los presidentes de las comunidades de propietarios? ¿En algunos casos ha resultado casi heroica?
Madrid es una Comunidad Autónoma muy solidaria y la mayoría de los presidentes de las CCPP madrileñas han tenido una actitud muy proactiva en esta pandemia. Muchos de ellos han creado canales de comunicación permanentes con los vecinos de su comunidad y redes de solidaridad para atender cualquier necesidad de enfermos y personas mayores o solas. En algunas zonas han creado incluyo redes de ayuda, junto con otras comunidades, para fabricar mascarillas de protección para el personal sanitario o atender las solicitudes de ayuda de asociaciones, ONG’s y barrios más desfavorecidos de Madrid. ¡Ha sido increíble!
¿Tienen anécdotas o situaciones curiosas que se hayan producido durante las fases de confinamiento y nuevo normalidad…?
Creo que todos los Administradores de Fincas colegiados nos hemos sentido durante esta pandemia parte de un ‘cuerpo especial’ situado en primera línea de fuego. Hasta la propia policía, cuando nos paraba por la calle en los momentos más duros del confinamiento, y veían nuestras credenciales nos decían: «Pase, pase que ustedes tienen mucho trabajo». En relación con las Comunidades de Propietarios ha sido también muy estimulante el trabajo en equipo con los presidentes de las fincas para dar cumplimiento a todos los protocolos. De ahí la importancia de que las comunidades confíen en administradores de fincas colegiados como destacamos en nuestra nueva campaña de marketing ‘Siempre a tu lado’.
Organismos como el BCE o el Banco de España alertan de que España sufrirá un fuerte incremento del paro. ¿Cómo puede afectar todo ello a las comunidades de propietarios? ¿Prevén un incremento de la morosidad?
La situación no es muy halagüeña, aunque todavía no somos capaces de percibir la profundidad de la repercusión económica de la pandemia porque viene en diferido. Hay que ser previsores con el porvenir. Y el sentido común nos recomienda a todos: prudencia y contención del gasto. El sector de Administradores de Fincas representa un 4% del PIB a nivel nacional, generamos más de 37.000 empleos directos e indirectos y una inversión de 40.000millones en obras de mantenimiento y rehabilitación en las comunidades que administramos.
¿Morosidad? El sentido común nos recomienda contención en el gasto
¿Beneficiarán en algo las ayudas que van a llegar de Europa a las comunidades de propietarios?
Muchas de las ayudas que vendrán de Europa lo harán para impulsar programas de eficiencia energética con arreglo a la Agenda para el Desarrollo Sostenible 2030. El Programa de Rehabilitación Energética del Gobierno, que pondrán en marcha las CCAA, contempla la rehabilitación de al menos 40.000 viviendas en el país.
¿Cómo está afectando a las comunidades de propietarios el hecho de que muchas viviendas de alquiler turístico estén pasando al alquiler tradicional? ¿Se están reduciendo los conflictos en ese ámbito?
Está claro que en este momento no hay turistas, como dice el refranero español, muerto el perro se acabó la rabia. Sin embargo, aunque se han aminorado, los problemas vecinales por ese trasiego de personas y por el uso continuo de elementos comunes por desconocidos, en las zonas con mayor presión de pisos turísticos siguen existiendo.
Desconozco como se va a reinventar el sector turístico. Habrá que esperar a ver. Este ha sido uno de los efectos del confinamiento que se prolongara en la Nueva Normalidad hasta que los países no eliminen las cuarentenas. En cualquier caso hay que reconocer que, hoy por hoy, reina una mayor armonía vecinal en aquellas comunidades con varios pisos turísticos.
Nuestro planeta en la actualidad está sufriendo un cambio de paradigma social, comercial y laboral. La incursión de las nuevas tecnologías y las redes sociales en nuestra sociedad nos encaminan hacia a un sistema tecnológico que cada vez nos facilita más una nueva forma de vivir. El sistema que usamos para interrelacionarnos está cambiando definitivamente, pero genera una cierta inseguridad jurídica respecto a nuestra privacidad.
La realidad nos arroja cifras en las que actualmente se generan un total de 6.826.667 de documentos por segundo en red, los cuales contienen cada uno de ellos muchos datos explotables. La protección no sólo debe quedarse en la superficie con un tratamiento de datos puros absortos de vida más allá; sino de profundizar en como dichos datos afectan a otros campos del derecho (World Internet Users Statistics and 2019 World Population Stats, 2019).
Asimismo no sólo son documentos los que se generan en la red, cada 24 horas se envían mas de 400 millones de mensajes por Twitter, en Facebook se crean más de 3500 millones de publicaciones con más de 500.000 Gb de información vinculada a esos posts. También subimos alrededor de 30 mi-llones de fotografías a la red y mandamos casi 300.000.000.000 (trescientos mil millones) de correos electrónicos diarios (Estadísticas de Internet 2020, 2020).
Pero las cifras no se quedan ahí, esa parte es sólo la que podemos ver a simple vista; ¿pero que es-conden todos esos documentos, archivos, fotografías, posts o datos que subimos a internet a modo de correo o comentario en una red? La verdadera importancia de todo ello y con lo que se menosca-ba la parte más importante de nuestra privacidad y se pone en peligro nuestra vida privada es a través de los metadatos. El punto de partida real de la explotación de datos mediante el data mining son los metadatos.
El Reglamento General de Protección de Datos como pilar de referencia respecto a la protección de datos en Europa, establecido a través del Reglamento (UE) 2016/679, en su artículo 4 define el con-cepto “datos personales” como toda información sobre una persona física identificada o identifi-cable (Reglamento (UE) 2016/679). La Ley Orgánica 3/2018, de 5 de diciembre, de Protección de Datos Personales y garantía de los derechos digitales carece de definición de conceptos pero por su contenido se puede considerar que los “datos personales” son los datos de las personas físicas que van a ser tratados de forma total o parcial a través de ficheros automatizados o no automatizados (Ley Orgánica 3/2018). La realidad jurídica nos muestra una regulación legal preocupada por la protección directa de una serie de derechos, pero poco desarrollada jurídico-conceptualmente mas allá.
La problemática principal radica en como controlar la explotación de dichos metadatos o como evi-tar que esos metadatos lleguen a enviarse. El simple consentimiento informado de un usuario quizás como veremos más adelante no es suficiente para traficar comercial o administrativamente con sus metadatos. El control sobre la creación o compartición de dichos metadatos puede ser uno de los principales debates jurídicos respecto a protección de datos y data mining en la actualidad.
Teniendo en cuenta todo lo anterior y partiendo de los antecedentes aquí indicados, los objetivos del presente capítulo radican en explicar primero el actual panorama jurídico respecto a la regulación de la gestión de datos obtenidos a través de redes sociales o aplicaciones con funciones similares. Por otro lado en segundo lugar se va a analizar el supuesto de los metadatos desde un punto de vista tanto funcional como etiológico respecto a la protección de datos desde el punto de vista jurídico pero teniendo en cuenta el concepto teórico expuesto en el objetivo primero. La finalidad del obje-tivo segundo es exponer en perspectiva si existe realmente una verdadera cobertura jurídica respecto a la protección de los usuarios y los metadatos suyos en concordancia con la naturaleza jurídica que persigue cualquier regulación de protección de datos según debería ser por derecho natural. Asimismo en tercer lugar se quiere realizar una vez expuestos los dos objetivos anteriores un análisis de la situación a futuro que debería encaminar el legislador y los déficits tanto técnicos como jurídicos que adolece tras identificar el riesgo jurídico que corren los usuarios respecto a la custodia, tratamiento y finalidad de sus datos. Por otro lado para finalizar como cuarto objetivo, se va a realizar una labor de análisis global a modo de conclusiones a fin de localizar las posibles incon-gruencias entre la regulación actual y el factor riesgo existentes respecto a la génesis principal que es el ámbito de aplicación de la protección de datos. Tras realizar dicho análisis, se terminará con-cluyendo cual es la realidad jurídica de todo ello y la situación actual de auge de la inteligencia artificial, el data mining como protagonistas de vertebración para la explotación de la protección de datos.
Por ello, la metodología empleada para el presente capítulo es una metodología basada en la inves-tigación analítica. Por ello, el desarrollo que se va a presentar a continuación se basa en una investi-gación jurídico-proyectista con naturaleza propositiva y bajo un sistema que emplea fundamental-mente un método inductivo-comprensivo con diferentes momentos en los que se usará una metodo-logía hipotético-deductiva para el análisis de ciertas partes. La pretensión metodológica jurídico-proyectista propositiva tiene su principal finalidad conseguir averiguar la evolución del marco jurí-dico de la protección de datos respecto a su génesis teorética en perspectiva al objetivo a proteger que son los datos de las personas y la causa de los déficits protectores.
Por otro lado, existe la necesidad de entablar un hilo argumental entre los retos jurídicos originarios de la génesis de la protección de datos en lo que respecta su ordenación jurídica y la capacidad real evolutiva. Todo ello permitirá tras un análisis pormenorizado esbozar una imagen a futuro que per-mita mediante un análisis de método inductivo-comprensivo encontrar conclusiones. Por ello, te-niendo en cuenta lo anterior, este análisis nos permitirá entender si la evolución sufrida hasta el RGPD encaja con la evolución natural real de la explotación de datos de usuarios en redes sociales y aplicaciones con fines similares respecto a los metadatos. Asimismo, mediante la metodología inductivo-comprensiva e hipotético-deductiva se analizarán las diferentes teorías y su construcción a la luz de la hermenéutica jurídica. Para tras ello finalizar con una conclusión de todo lo analizado que nos permita arrojar luz sobre el actual panorama jurídico y la eficiencia protectora respecto a las necesidades actuales y las necesidades pasadas basadas en su origen.
La protección de datos es un campo jurídico en constante evolución y ello nos lleva a pensar que quizás debería irse mucho más allá en sus proposiciones jurídicas de protección básica; en sus pre-misas protectoras. La creación de una legislación no puede tener proposiciones que únicamente se queden en la superficie del problema poniendo un parche temporal que permita quitarse el problema de encima. El legislador debe proteger realmente al ciudadano, y si no entiende como puede inter-venir la realidad de la evolución tecnológica respecto a como puede afectar la misma la sociedad perjudicando sus derechos; es su obligación formar nuevos juristas especializados en nuevos campos del derecho tecnológico que permita proteger dichos nuevos ámbitos de protección social.
Necesitamos un nuevo sistema, que proteja realmente lo que actualmente está pasando en nuestros smartphones, en nuestros portátiles, coches inteligentes, domótica y todo lo que nos rodea enviando datos constantemente. La sociedad necesita una nueva legislación que aborde no solo los problemas, sino que articule mecanismos eficientes y rápidos de actualización legislativa. Ahora vamos a poder ver que razones nos llevan a pensar dicha necesidad.
2. CONCEPTOS
Para poder iniciar nuestro análisis, necesitamos en primer lugar conocer algunos conceptos que tiene la legislación de protección de datos, aplicables a la cuestión que tenemos planteada. Para ello nos vamos a centrar en cuatro conceptos definidos dentro de los 26 que define el artículo 4 del RGPD (Reglamento (UE) 2016/679) y a completar su definición clarificando la redacción empleada por el legislador:
– Tratamiento, entendiendo por tratamiento las diferentes operaciones individuales o conjun-to de operaciones realizadas de forma sincronizada con datos personales o un conjuntos de diferentes datos personales de una o varias fuentes. El procedimiento usado para el trata-miento puede ser un sistema automatizado o no automatizado, en referencia a la recogida de datos, el registro de datos, la organización de los datos recogidos, la estructuración de dichos datos, la conservación de los datos, la adaptación de los datos o modificación de los mismos, la extracción de datos para su explotación, la consulta de dichos datos o la comunicación por transmisión, difusión o cualquier otro medio que lo permita de forma que se de acceso al cotejo o interconexión de los datos de forma limitada o con intención de suprimirlos o destruirlos.
– Elaboración de perfiles, entendiendo por elaboración de perfiles al uso de cualquier técnica de explotación de datos para el tratamiento automatizado de datos personales. La pretensión principal es usar los datos personales recogidos con el fin de evaluar de forma genérica o de-tenida una parcela concreta o aspectos personales de una persona física. Asimismo este aná-lisis pretende tanto localizar como predecir a futuro, conductas del individuo analizado, bien sean referidos a datos personales, relativos a su rendimiento profesional, a su situación económica, su salud, sus preferencias personales, sus intereses de cualquier tipo, la fiabilidad del individuo en distintos aspectos individuales de su personalidad respecto a la sociedad y las relaciones sociales, la ubicación, o los movimientos de dicha persona física.
– Seudonimización, entendiendo que la seudonimización es una técnica usada para que en el tratamiento y la elaboración de perfiles respecto a los datos personales usados no se puedan atribuir a un interesado sin utilizar información adicional. Todo ello bajo la condición que la información adicional figure por separado de esos datos y se encuentre sujeta a medidas técnicas y organizativas destinadas a garantizar que los datos personales no se atribuyan a una persona física identificada o identificable.
– Consentimiento del interesado, entiendo por consentimiento la manifestación de voluntad del interesado libre, específica, informada e inequívoca por la que el interesado acepta, ya sea mediante una declaración o una clara acción afirmativa, el tratamiento de datos persona-les que le conciernen.
Estos cuatro conceptos de los 26 descritos por la RGPD más el de datos personales o datos privados como se debería de llamar, son en realidad las piedras angulares sobre las que basar cualquier legis-lación supraestatal o estatal de protección de datos personales; o correctamente llamados protección de datos privados, como vimos en el capítulo anterior.
El primer concepto denominado “tratamiento”, a priori no tiene deficiencias jurídicas aunque nece-site de una mejor conceptualización jurídica parar que fuera realmente eficiente respecto al problema planteado.
El segundo concepto de “elaboración de perfiles”, desde un punto de vista técnico jurídico puro abstrayéndonos de la materia que estamos analizando, no comprendería problemas. No obstante si lo analizamos a la luz de la cuestión planteada de una legislación sobre protección de datos y su eficiencia respecto a las nuevas tecnologías; podemos observar graves deficiencias jurídicas respecto a su objetivo principal que no es otro que la preservación de la intimidad de las personas de forma individual o colectiva. Si analizamos la definición expuesta por ejemplo, a la luz de la famosa sentencia sobre el derecho a ser informado y la autodeterminación informativa del individuo STC 254/1993, nos encontramos con que a través de la elaboración de perfiles se está eludiendo al dere-cho a la autodeterminación informativa (Menéndez, 1994).
No podemos olvidarnos que partiendo del artículo The right to privacy de los autores Warren y Brandeis, donde como ya dijimos se establecieron las bases del data privacy que es el tema que nos concierne, se debe proteger al individuo de cualquier tipo de intromisión o tratamiento de sus datos. La protección ejercida debe incluir toda intromisión que se pretenda a través de la innovación o el mal uso de los datos perjudicar la privacidad del individuo (Gayo, 2018). Una normativa sobre pro-tección de datos o de privacidad no puede a su vez generar un concepto que permita conocer a un individuo de forma tan profunda que a través de las nuevas tecnologías conforme una “radiografía” personal del ciudadano. La normativa no debe perjudicar respecto a la privacidad del individuo ni en el tráfico jurídico respecto a otros aspectos de su vida como ciudadano como veremos lo que refleja el artículo 22 de la RGPD en concordancia a la elaboración de perfiles. La incongruencia y mercantilización de la privacidad de los ciudadanos que permite este concepto y su posterior artículo 22, no es un juicio de valor imbuido sobre una norma; sino una conclusión jurídica a la luz de un análisis legal en base a la génesis protectora de la norma en cuestión.
Por otro lado, tenemos a la “seudonimización” que es un concepto jurídico indeterminado en parte, con lagunas legales y bastante inconcluso jurídicamente por la falta de concordancia entre objetivo perseguido, premisa jurídica y campo aplicable. Además de esa indeterminación jurídica, la defini-ción del concepto es incompleta y es contradictoria, podremos extraer la conclusión del mismo tras analizarlo según el contenido del artículo 22 del RGPD a la luz no ya sólo de los “Datos Normali-zados” como les podríamos llamar a los datos personales de tratamiento tradicional, sino a la luz también de los metadatos que serían “Datos No Normalizados”. Por todo ello, hay que dejar claro que la seudonimización es una técnica que tiene como finalidad dentro del registro de datos la ex-clusión de los datos denominativos para impedir la identificación directa del individuo a quien per-tenecen de dichos datos, siempre que no vengan directamente vinculados al tratamiento. La presun-ta seudonimización permite con información adicional identificar al individuo al que pertenecen esos datos (Azurmendi, 2018). La herramienta que se podría usar sería el perfilado de datos o elaboración de perfiles.
Por último lugar el “consentimiento del interesado” que se centra en clarificar que el consentimiento quede libre de dudas de que ha sido totalmente libre e inequívoco e informado. El legislador se centra exclusivamente en la legalidad del consentimiento desde el punto de vista de impedir la im-pugnación por deficiencias en el mismo teniendo en cuenta su aspecto formal de manifestación po-sitiva o negativa. El legislador no clarifica ni regula la información descrita sobre las intervenciones que se van a realizar sobre los datos ni que debe contener en lo que a descripción de procedimientos se refiere a ese consentimiento. La norma sólo se centra en aspectos formales, descrito así en el artí-culo 7 del RGPD. La deficiencia es evidente, si una norma de base como la europea en la que se tienen que basar el resto de estados miembros, no incluye una regulación clara y que no de lugar a interpretaciones, queda a libertad del legislador cada estado miembros la clarificación del concepto.
El último concepto a definir será el de metadato, concepto que se debe convertir en uno de los dos pilares sobre el que pivotar la protección de datos privados. El metadato debería ser uno de los principales aspectos regulados en cualquier normativa sobre privacidad de datos. Para ello en primer lugar partiremos de la premisa de que los datos como actualmente los conocemos; una fotografía, una publicación en una red social, los datos deportivos que se suben a una aplicación, una publi-cación en una web, etc; esos datos, los vamos a enmarcar dentro de una familia que se debería de-nominar “Datos Normalizados”. Los “Datos Normalizados” serán aquellos datos cuyos contenidos los conoce y controla el usuario donde sólo se tratan datos vinculados a contenidos creados o cono-cidos por el mismo y donde los datos se transmiten a través de sistemas que conoce el usuario y son totalmente transparentes jurídica y técnicamente sin generación de datos accesorios o elementos «Meta».
Sin embargo, los “Datos No Normalizados” serán aquellos que están compuestos por elementos o tipos de datos denominados “Meta”, existentes en todo archivo digital contenga o no «Datos Nor-malizados». Estos elementos Meta o «Datos no Normalizados» serán no visibles y contendrán una serie de datos clasificados en diferentes categorías que muestran una serie de información única y exclusiva, adicional o complementaria a la contenida en el archivo transmitido principal con la fina-lidad de tener un mayor conocimiento sobre el contenido o autor del archivo ampliando la informa-ción principal con datos generados o capturados y cuyo contenido y existencia desconoce el dueño o autor de dicho archivo.
Los Datos No Normalizados contienen diferentes tipos de elementos meta aunque popularmente se conocen todos como metadatos. Los metadatos o elementos Meta son clasificados por el tipo de dato que guardan, el cual es el que le da el “apellido” final a dicho elemento, como por ejemplo un Metadato de geoposicionamiento, o un Metadato de contenido (Martínez Candela, 2005).
No obstante, el término metadato se conceptualizó en la década de 1960 por Jack Myers el cual la definió como un conjunto de datos sobre datos con la finalidad de identificación de recursos. (Gre-enberg, 2005). Por lo que vemos no es un concepto nuevo vinculado a la última explosión tecnoló-gica.
A lo largo de las décadas, el concepto metadato ha ido evolucionando junto con la tecnología y agregando más datos sobre datos, añadiendo complejidad a su realidad y teniendo que redefinir su concepto, como así ha sido por Pasquinelli o Ercegovac. Los citados autores incluyeron nuevas características al concepto como referencias a información, al contexto de los archivos o datos, su contenido, el control de los datos, condiciones de uso o autentificación entre otros (Senso & Rosa Piñero, 2003).
Asimismo desde un punto de vista jurídico, una vez definido los “Datos No Normalizados” podría-mos definir jurídicamente el metadato como elemento dentro de dicha familia. El metadato sería el conjunto de datos no normalizados, no visibles y ubicado dentro de los datos normalizados de un archivo o independiente a éste, con la finalidad de obtener información adicional o exclusiva sobre el contenido del mismo bajo la condición de que sea totalmente interoperable y explotable.
Para finalizar indicaremos que existen tres tipos básicos de metadatos (Lamarca Lapuente, 2006):
– Metadatos descriptivos
– Metadatos estructurales
– Metadatos administrativos
3. SITUACIÓN JURÍDICA ACTUAL Y METADATOS
Tras analizar los conceptos básicos, resulta necesario poner varios ejemplos de Datos No Normali-zados. Un documento de cualquier procesador de textos, contiene el autor del documento, el propie-tario del ordenador, el ultimo autor que modificó el texto, el lugar desde el que se realizó el cambio y la creación del archivo, si el autor pertenece a una organización indicará a que organización per-tenece, las fechas, el nivel de seguridad del archivo, el tipo de copyright que existe sobre el docu-mento, palabras clave sobre el contenido del documento, cargo del autor en su organización, etc.
Otro ejemplo más complejo sería el caso de una fotografía subida a la red social Facebook. Facebo-ok, desde mediados de 2019 cuando cualquier usuario sube una fotografía, Facebook antes de pu-blicarla en el ínterin entre que el usuario pulsa publicar y se publica, en esos escasos segundos, Fa-cebook le añade a esa fotografía unos metadatos llamados “instrucciones IPTC”. El metadato IPTC se puede visualizar mirando en sus metadatos (Jusupovic, 2019). Las instrucciones IPTC que añade Facebook a todas las fotografías que sube es un código llamado FBMD seguido de una serie de caracteres alfanuméricos. Esta instrucción IPTC llamada FBMD permite a Facebook monitorizar todos los sitios a los que se sube dicha fotografía fuera de Facebook, de forma que si alguien se la descarga de Facebook para guardarla posteriormente, para no perderla, o para compartirla o por cualquier otra finalidad, Facebook sabrá quien la ha descargado o guardado o compartido sea dentro de su red o fuera de ella y obtener datos de ese tercero a través de los metadatos suyos del lugar donde esté usando esa fotografía con el metadato FBMD de tipo IPTC.
Por poner un ejemplo más claro, una persona se descarga la fotografía con los datos IPTC de FBMD y los sube otra red social, lo comparte por correo, lo sube a su nube y lo vuelve a compartir. Todos los usuarios que descarguen, compartan, usen o realicen cualquier acción sobre la fotografía fuera de Facebook, Facebook puede gracias a esos metadatos, conocer que persona ha subido, compartido, guardado o simplemente visto esa fotografía aunque no sea el dueño de la misma. Lo que significa que puede conocer gracias a los metadatos del lugar donde se encuentre dicho usuario fuera de Facebook, todos los datos de quien tiene en ese momento interactúa con la fotografía. Esto significa gracias a la Teoría del Mosaico, que más adelante en otro capítulo veremos que está algo obsoleta, elaborar un perfil completo de la vida del autor de la fotografía y de quien ha interactuado teniendo en cuenta toda la red de personas, empresas o organizaciones que pueden interactuar con esa fotografía. El ejemplo anterior solo ha sido un ejemplo de entre los miles existentes, y debemos tener en cuenta, que al no existir obligación de reportar jurídicamente la existencia de dichos metadatos por parte de ninguna empresa o particular, su potencial uso es bastante inquietante jurídicamente.
Si analizamos las siguientes normas que la Unión Europea tiene sobre datos personales, comercio electrónico y todas las vinculadas con comunicaciones electrónicas y sociedad de la información, como son el Reglamento (UE) 2016/679 del Parlamento Europeo y del Consejo de 27 de abril de 2016 relativo a la protección de las personas físicas en lo que respecta al tratamiento de datos per-sonales y a la libre circulación de estos datos y por el que se deroga la Directiva 95/46/ce (Regla-mento General de Protección de Datos), la Directiva 93/13/CEE del Consejo de 5 de abril de 1993 sobre las cláusulas abusivas en los contratos celebrados con consumidores, la Directiva (UE) 2015/1535 del parlamento europeo y del consejo de 9 de septiembre de 2015 por la que se establece un procedimiento de información en materia de reglamentaciones técnicas y de reglas relativas a los servicios de la sociedad de la información, la Directiva 2000/31/CE del parlamento europeo y del consejo de 8 de junio de 2000 relativa a determinados aspectos jurı́dicos de los servicios de la so-ciedad de la información, en particular el comercio electrónico en el mercado interior (Directiva sobre el comercio electrónico), la Directiva 2002/58/CE del parlamento europeo y del consejo de 12 de julio de 2002 relativa al tratamiento de los datos personales y a la protección de la intimidad en el sector de las comunicaciones electrónicas (Directiva sobre la privacidad y las comunicaciones electrónicas) y el Reglamento (UE) 2018/1725 del Parlamento Europeo y del Consejo de 23 de oc-tubre de 2018 relativo a la protección de las personas físicas en lo que respecta al tratamiento de datos personales por las instituciones, órganos y organismos de la Unión, y a la libre circulación de esos datos, y por el que se derogan el Reglamento (CE) n. o 45/2001 y la Decisión n. o 1247/2002/CE; ninguna de ella contiene absolutamente ninguna mención a los metadatos, ni regula ninguno de sus aspectos, ni lo define. La única referencia legal localizada es muy vaga y aislada bajo la forma de descriptores de la norma o algún dato concreto dentro del concepto datos personales pero sin desarrollar posteriormente nada más allá de lo que acabamos de indicar.
Tomando como punto de partida toda la legislación citada en el párrafo anterior, se toma el pulso jurídico al estado actual de la legislación europea respecto a los metadatos. Los metadatos podría-mos considerarlos desde un punto de vista jurídico como “Datos Fantasma”. La consideración de “Datos Fantasma” se realiza teniendo en cuenta la inexistencia de regulación normativa más allá de que se puedan encontrar genéricamente enmarcados dentro del concepto protección de datos bajo una interpretación extensiva de la norma como luego veremos. Hay que tener en cuenta que si se estudia desde el prisma de la ingeniería, ésta los considera datos técnicos. La necesidad de un marco normativo concreto y completo ante la complejidad de los Datos Fantasma debido a la ausencia de regulación legal que recogía la existencia concreta e inequívoca de la relación entre metadatos y datos privados de un individuo, es una necesidad totalmente manifiesta.
El hecho de contener de forma genérica alusiones vagas y exclusivamente sólo en una sola norma (el RGPD) y sólo en el apartado de descripción de conceptos, en uno de ellos, y sin mayor desarrollo que ese, es practicamente nulo jurídicamente. La asimilación de que los metadatos son equivalentes a datos privados sin más, es una simplificación jurídica inexacta y errónea, porque incluir bajo un mismo concepto diferentes datos de origen tan divergente sería una conceptualización jurídica simplista. La falta de regulación no puede estar justificada de esta forma porque etiológicamente sería erróneo; al asimilar que como ambos tipos de datos usan en si mismo datos, son lo mismo. La regulación a través de la generalización de un ámbito protector tan importante como los datos privados es un error de base, teniendo en cuenta que realmente la norma debe proteger los datos privados y no los datos personales únicamente, como se indicaba en el capítulo anterior.
A continuación, analizamos la única regulación actual, si se puede entender como tal, de los meta-datos o Datos Fantasma debido a su inexistencia total de marco legal tanto específico como genéri-co. El RGPD en su artículo 10 sobre el tratamiento de categorías especiales de datos personales indica que se encuentra prohibido el tratamiento de datos personales que revelen orígenes étnicos, opiniones políticas, filosóficas o religiosas, así como datos genéticos que permitan identificar a una persona física. Este artículo regula exclusivamente datos directos sobre el individuo aportados de forma voluntaria o con consentimiento del mismo. Únicamente de una interpretación extensiva de la norma podría entenderse inferida una regulación de ciertos metadatos que estuvieran relacionados con los datos indicados en el artículo 10, pero es una vía legal demasiado recóndita y demasiado limitada respecto a las posibilidades que hemos visto que brindan los metadatos.
Asimismo, por otro lado, el articulo 24 del citado RGPD establece que los interesados en un proce-dimiento o proceso contractual o cualquier otro pendiente de una decisión entre un interesado y un tercero; la decisión sobre ese proceso no se podrá basar exclusivamente sólo en el contenido conse-guido tras la elaboración de perfiles. Por otro lado en el mismo artículo en su apartado 2, se indican una serie de excepciones, la cual la recogida en su número a) proporciona una gran amplitud de posibilidades a las que acogerse para autoexceptuarse de la no exclusividad de basarse en perfilados de datos para poder basarse precisamente en ellos. El problema jurídico deriva en esos perfilados de datos, por que en la mayoría de ocasiones el mayor porcentaje de datos de esos perfilados proceden de metadatos. Por ende dicha exceptuación no deja sino expuesto a los ciudadanos a los metadatos como uno de los elementos decisorios en las relaciones contractuales. Por lo que se genera una in-seguridad jurídica derivada de una regulación sin cobertura hacia la posibilidades que brinda la rea-lidad tecnológica actual.
4. ERRORES CONCEPTUALES RESPECTO A LA LEGISLACIÓN PROTECTORA DE DATOS Y LA REALIDAD TECNOLÓGICA DEL METADATO.
Las normas que pueden regular los metadatos es evidente que son inexistentes y la única regulación posible es por una interpretación basada en comparaciones inferidas del posible doble significado de la norma. Pero con todo y con eso el resultado es simplemente circunstancial y no regula jurídi-camente ningún aspecto del uso, captación o generación de los metadatos.
Para comenzar el análisis del panorama actual de la norma respecto al uso de los metadatos por parte de las redes sociales y aplicaciones similares, indicar que lo que sucede con los metadatos en el ámbito indicado es extensivo a cualquier ámbito tecnológico que genere archivos o tráfico de datos entre un individuo y un tercero receptor de dichos datos. Si cogemos la normativa europea actual y la interpretamos bajo un argumentario jurídico interpretativo teológico, que pretenda amoldar a la situación necesaria el contenido actual de la norma según la presunta intención que realmente per-seguía el legislador, podríamos llegar a aplicar algunos conceptos de la norma a posibles casuísticas problemáticas derivadas del uso de metadatos por terceros. No obstante una aplicación jurídica para el caso de los metadatos basado en una interpretación teleológica es peligroso para los derechos de los ciudadanos (Mantilla Espinosa, 2009).
Asimismo tenemos que entender que el derecho desde un punto de vista egológico intenta analizar el supuesto de hecho como un conjunto de contenidos derivados de una experiencia concreta. Por ello si entendemos que la norma actual sobre protección de datos deriva como consecuencia de un pensamiento y objetivo basado en un conocimiento que requiere una comprensión derivada de una influencia social y cultural para alcanzar un pensamiento normativo, estaríamos intentando rellenar una laguna legal sin una cobertura que otorgue una seguridad jurídica mínima.
Por esto, precisamente, la teorización jurídica aplicada a un cambio profundo, en referencia a una norma jurídica, deja de tener una lógica para un procedimiento racional como es una regulación concreta. Tenemos que tener en cuenta que una experiencia concreta del derecho conlleva para su trasposición a una norma, una complejidad gnoseológica de carácter existencial y de caliz valorativo (Pisi de Catalini, 1991).
Teniendo en cuenta todo lo anterior, una interpretación extensiva de una norma se usa para un caso concreto vinculado a las bases de la misma y su origen. Pero no de forma tan amplia que pueda per-der tanto su capacidad protectora como falta de eficiencia en su pretensión social de vertebración. La imprecisión jurídica conlleva desprotección social.
Tras entender que no es posible aplicar una norma a un campo de aplicación jurídico diferente a su campo de concepción, pasamos a desglosar las actuales deficiencias normativas respecto a la regu-lación jurídica de los metadatos.
Para ello, en primer lugar, debemos de diferenciar entre recoger datos y generar datos. La normativa está regulando en todo momento la protección derivada de la recogida de datos de un individuo, pero no la generación de datos por terceros vinculados a la figura de un individuo. La diferencia jurídica es sustancial, pues supone un vacío jurídico que está suponiendo un menoscabo hacia la privacidad de la ciudadanía a través de los metadatos. La posible consideración de que sean consus-tanciales ambos conceptos de recogida y generación, no es así. La primera diferencia es que la re-cogida es voluntaria y consciente, teniendo conocimiento directo el individuo de que tipos de datos van a ser recogidos. Sin embargo la generación de datos no tiene porque ser consciente el individuo de que tipo de datos concretos se generan, sino únicamente aportar su voluntariedad de consenti-miento sobre la generación y recepción de ciertos datos que no aporta él directamente, sino indirec-tamente con diversas acciones a través de metadatos.
La diferencia es desde el punto de vista jurídico crucial, sobre todo cuando no existe como hemos visto regulación alguna sobre los metadatos en ninguna legislación ni directa ni indirectamente haciendo referencia a tal significante. Las únicas referencias indirectas bajo interpretación extensiva, como ya hemos indicado anteriormente, puede ser por la definición conceptual del RGPD de “Datos Personales”. El acogimiento dentro del concepto “Datos Personales” de ciertos datos que se podrían recabar como metadatos, no es suficiente para dar cobertura extendida a todo lo que se re-cabe a través de los mismos. La diferencia no es sólo como herramienta de recaptación o generación de datos a través de metadatos, sino del contenido propio de dichos datos y su génesis vinculada hacia la propia normativa protectora como pilar jurídico en el que se basa la privacidad.
La falta de adaptación de la norma no es que sólo sea evidente, es una gran deficiencia respecto a las necesidades actuales que se generan alrededor del individuo respecto a las nuevas tecnologías. La norma actualmente no regula nada sobre los elementos “Meta” como unidad básica de gestión hacia los nuevos peligros sobre la privacidad que está emergiendo. Por otro lado, la norma carece de un apartado técnico que se vincule con las nuevas tecnologías de la información y comunicación que llevan años entre nosotros. La inexistencia de un glosario técnico que indique por lo menos ciertas nociones de protección en dichos nuevos campos es un gran déficit protector hacia los ciudadanos y su derechos a la privacidad. El envío automático de datos privados, bien sean por generación o recaptación, debido a los metadatos es una vía de conocimiento de la privacidad de un ciudadano con capacidad de ser ejecutada sin descanso 24 horas diarias.
El supuesto de hecho en el que a través de una prestación de servicios mediante un contrato, se pue-da monitorizar 24 horas diarias a un ciudadano que pacta eso en un contrato, no implica que todo lo que voluntariamente se contrate sea lícito. La licitud de un contrato con un vicio de consentimiento derivado de una inexistencia normativa y una falta de transparencia del tratador de los datos es un riesgo que no podemos asumir como colateral a las nuevas tecnologías.
Asimismo la norma tampoco regula la necesidad de una autorización previa a la recaptación o gene-ración de datos por parte de las aplicaciones. La implantación de una autorización previa por parte de una entidad supervisora permitiría al usuario conocer de forma más clara y transparente que me-tadatos suyos se van a generar y con que finalidad. Actualmente sólo existe un pliego informativo, que es obligatorio tener, pero es meramente informativo y muy complejo para los usuarios. La in-existencia abrumadora de regulación, es un error que nos está avocando a un tráfico de datos priva-dos de dimensiones inimaginables.
5. CONCLUSIONES
El IOT, IORT y el Data Mining se están convirtiendo en herramientas cada vez más implantadas en los diferentes sistemas de recaptación, generación y explotación de datos. Las nuevas tecnologías se están convirtiendo en herramientas cada vez más potentes que a la misma vez que nos facilitan el desarrollo de diferentes tareas y trabajos que se apoyan en un uso más intensivo de nuestros datos privados. La finalidad no es otra que quitarnos funciones que pueden automatizarse. El problema deriva que esas funciones usan cada vez una mayor cantidad de datos y no se está regulando nada sobre ello.
El problema se acucia en el momento que el legislador en lugar de adaptarse a la mayor celeridad posible se dedica a obviarlo o realizar algún pequeño cambio. La mayoría de las ocasiones se razona que es debido a la complejidad regulatoria y de adaptación en un campo tan complejo. La adap-tación de la legislación acerca del uso de datos privados por parte tanto de administraciones públicas como empresas debe ser lo más inmediata posible. El legislador debe crear una herramienta jurídica que permita una evolución normativa más eficiente y rápida que en la actualidad. La normativa de privacidad de datos debe ser una de las normativas más actualizadas, además de estar en una constante evolución que permita adaptarse a la misma velocidad que las nuevas tecnologías se implantan en la sociedad.
La inexistencia de marco regulador para una tipología de extracción, captura y generación de datos que tiene aproximadamente cuarenta años de antigüedad es una barbaridad jurídica. La falta de formación por parte de los legisladores en los aspectos técnicos que cada vez nos están inundando más, es uno de los principales factores que está llevan a que tengamos normas cada vez mas obsole-tas. Sin formación en nuevas tecnologías, en sus apartados técnicos, no podemos tener legisladores con conocimientos que permitan que luego se generen normas con un grado de eficiencia correcta. La existencia de asesores no es suficiente, puesto que para poder posteriormente trasponer los cono-cimientos que nos vuelcan esos asesores a las normas, necesitamos un mínimo nivel técnico sufi-ciente.
La realidad es imperante y nos acerca a un horizonte donde la robótica aplicará algoritmos de inte-ligencia artificial en los que a través de datos y metadatos se sustentará su funcionamiento. La firme intención de cumplir un objetivo con pretensión social por parte de las nuevas tecnologías es muy loable, pero la falta de una norma que regule los datos de una forma mucho más exhaustiva y viva es un problema jurídico. La desnaturalización como propósito normativo ante la falta de adaptación de las normas de protección de datos es una fantasía jurídica errónea, puesto que una norma que no puede cumplir con su finalidad primigenia más profunda es un fracaso del derecho como herra-mienta protectora y transformadora de la sociedad.
BIBLIOGRAFÍA
Azurmendi, A. (2018). Derechos digitales de los menores y datos masivos. Reglamento europeo de protección de datos de 2016 y la Coppa de Estados Unidos. El Profesional De La Información, 27(1), 27. doi: 10.3145/epi.2018.ene.03
Estadísticas de Internet 2020. (2020). Retrieved 23 October 2020, from https://www.cualhost.com/recursos/estadisticas-de-internet/
Gayo, M. R. (2018). Protección de datos personales e innovación:¿(in) compatibles?. Editorial Reus.
Greenberg, J. (2005). Understanding metadata and metadata schemes. Cataloging & classification quarterly, 40(3-4), 17-36.
Jusupovic, E. (2019). Twitter. Retrieved 24 October 2020, from https://twitter.com/oasace/status/1149181539000864769
Lamarca Lapuente, M. (2006). Hipertexto: El nuevo concepto de documento en la cultura de la imagen. (Doctorado). Universidad Complutense de madrid.
Mantilla Espinosa, F. (2009). «Interpretar»: ¿aplicar o crear derecho? análisis desde la perspectiva del derecho privado. Retrieved 24 October 2020, from
Martínez Candela, R. (2005). Elementos Meta [Ebook]. Universidad de Alicante. Retrieved from http://gplsi.dlsi.ua.es/asignaturas/pi/pi-old/fitxers/expos/jaf/rmc.pdf
Menéndez, I. V. (1994). Protección de datos personales, derecho a ser informado y autodetermina-ción informativa del individuo. A propósito de la STC 254/1993. Revista española de derecho cons-titucional, (41), 187-224.
Pisi de Catalini, M. (1991). La teoría egológica de Carlos Cossio y el tridimensionalismo jurídico de Miguel Reale. CUYO, 8(9).
Senso, J., & Rosa Piñero, A. (2003). El concepto de metadato: algo más que descripción de recursos electrónicos. Ciência Da Informação, 32(2), 95-106. doi: 10.1590/s0100-19652003000200011
Unión Europea. Reglamento (UE) 2016/679 del Parlamento Europeo y del Consejo de 27 de abril de2016 relativo a la protección de las personas físicas en lo que respecta al tratamiento de datosper-sonales y a la libre circulación de estos datos y por el que se deroga la directiva 95/46/ce(reglamento general de protección de datos) (2016)
World Internet Users Statistics and 2019 World Population Stats. (2019). Retrieved 18 February 2020, from https://www.internetworldstats.com/stats.htm
A pesar de las connotaciones negativas que tuvo en el pasado, la innovación es hoy un término presente en cualquier discurso y una cualidad que se demanda a personas, entidades y gobiernos. No hay prácticamente ningún ámbito en el que esta palabra no aparezca como el talismán que soluciona todos los problemas. Pero, ¿qué se entiende en la actualidad por innovación?, ¿qué hacen Spotify, Zara o Amazon para triunfar innovando?, y ¿cuáles son las cualidades de una persona innovadora?
Los investigadores del CSIC Elena Castro e Ignacio Fernández han escrito La innovación y sus protagonistas (CSIC-Catarata) con la intención de explicar el alcance y dimensiones de este fenómeno y su evolución. “En este mundo globalizado, la supervivencia de las empresas y muchas actividades sociales pasan por la capacidad para desarrollar productos y procesos nuevos o mejorados, pero tratando de que tales innovaciones contribuyan a los objetivos sociales que van a permitir un futuro más sostenible, equitativo y que contribuya al bienestar de las personas”, apuntan los investigadores adscritos al Instituto de Gestión de la Innovación y el Conocimiento (CSIC-UPV).
Prologado por el escritor Jorge Martínez Reverte, el último libro de la colección ‘¿Qué sabemos de?’ recuerda que en la Antigüedad la innovación estaba mal considerada por introducir cambios en el orden establecido. Sin embargo, esta concepción se tornó positiva en el siglo XX de la mano de estudios como los de Joseph Schumpeter, que consideraban esos “cambios repentinos” como motor del desarrollo económico. En la actualidad existen distintas definiciones de este término y todas ellas trascienden del ámbito de la economía. Al contrario de lo que la mayoría suele pensar, “la innovación es mucho más que nuevos productos o servicios, ya que también se puede innovar en los procesos de fabricación o en el desarrollo de políticas sociales, por ejemplo”, precisan los autores.
Por otro lado, no solo hace falta una buena idea: “para que las invenciones sean consideradas innovaciones tienen que ser aplicadas en un proceso productivo, o su resultado ha de llegar al mercado o a la sociedad”, señalan los investigadores. Aquí el componente sociocultural es muy relevante porque “para que una innovación consiga penetrar en el mercado se necesitan cambios profundos no solo en las empresas, sino también en el resto de las organizaciones y en la sociedad en su conjunto, y no siempre las personas afectadas están dispuestas a aceptarlos”, añaden. Un ejemplo claro es el tupperware, que triunfó en los años 40 gracias a su cierre hermético y su ligereza, pero sobre todo por su revolucionario método de comercialización adaptado al modo de vida americano y a los cambios sociales que siguieron a la Segunda Guerra Mundial. En este caso, las amas de casa encargadas de promocionar y distribuir el producto en sus propios hogares generaron una exitosa red de vendedoras a domicilio.
El automóvil, Spotify y el teletrabajo: un gran abanico de innovaciones
El texto ofrece otros muchos ejemplos de innovación. El automóvil o el ordenador serían casos de productos originariamente “radicales” que han experimentado numerosas innovaciones “incrementales” que han ido mejorando sus características técnicas a lo largo del tiempo. Mientras, “innovaciones de servicio” muy populares hoy serían impensables sin “innovaciones radicales” en el mundo de las tecnologías de la información: “una empresa de servicios como la sueca Spotify no existiría sin el desarrollo y la implantación de internet”, aclaran los autores.
También se puede innovar en la comercialización cuando se introducen nuevos envases, o nuevos canales de venta, como una franquicia o una tarjeta de fidelización. O al crear un nuevo modelo de negocio, como en el caso de Amazon, IKEA y Zara que, “perteneciendo a sectores de comercio tradicional (venta de libros, de muebles y complementos del hogar, de ropa y otros textiles), han alcanzado un gran éxito gracias a que han innovado en el enfoque de su modelo y en aspectos no tecnológicos, como el diseño, el marketing o la distribución”, indican los investigadores. Otro gran grupo son las innovaciones organizativas, y aquí la pandemia actual nos lleva directos a una innovación reciente: el teletrabajo. “Durante los confinamientos, todos los empleos que lo permiten se están desarrollando en remoto y eso está suponiendo un enorme reto para las empresas y administraciones”, agregan.
La “compleja” relación entre ciencia e innovación y las distintas formas de entenderla también están presentes en el libro. Según los científicos del CSIC, “la relación ciencia-innovación es un fenómeno que obedece tanto a la dinámica de las instituciones científicas como a las características socioeconómicas de su entorno, por eso, más que adoptar esquemas preestablecidos de intervención, los diseñadores y gestores de políticas de ciencia e innovación deberían desarrollar planteamientos flexibles que se adecuen a las dinámicas científicas y socioeconómicas de cada contexto, así como a los problemas que se pretenden resolver”.
¿Cómo son las personas innovadoras?
La innovación no es en absoluto un proceso secuencial ni previsible, pero los autores dan pistas de los atributos que han de tener las personas innovadoras. Sólidos conocimientos, creatividad, persistencia, capacidad de trabajo en equipo, de anticipación y habilidad para gestionar recursos son algunos de ellos, pero los autores sobre todo insisten en la pasión. Aunque el término parezca más propio de novelas románticas, aparece en todos los estudios sobre casos exitosos de innovación. “Quienes innovan creen en su proyecto, y esa pasión es la que les lleva a saltar todo tipo de obstáculos para conseguir su propósito. No sabemos cómo se puede medir la pasión, pero, si hay algún test que lo haga, debería incluirse en las selecciones de personal innovador”, comentan los autores.
Innovación más allá de las empresas
Por otro lado, el libro hace hincapié en que no solo innovan las empresas, aunque hayan sido el foco de atención durante mucho tiempo, sino también otras organizaciones. Además de la innovación que busca beneficios económicos, existe la innovación social, que es la que da soluciones más eficaces, eficientes y sostenibles a problemas de la sociedad en su conjunto, y no a intereses particulares. La campaña ‘Pastillas para el dolor ajeno’ lanzada en 2010 por Médicos Sin fronteras con la que se vendieron millones de cajas de caramelos en farmacias de toda España es un ejemplo “sencillamente genial” este tipo de innovaciones. “Mientras que la innovación tecnológica se sustenta, en muchas ocasiones, sobre los avances obtenidos por la investigación en las ciencias experimentales o la ingeniería, la innovación social ofrece oportunidades muy destacadas a las ciencias humanas y sociales”, explican los investigadores.
En los últimos años se están introduciendo otros conceptos emergentes como la innovación con inclusión, la innovación responsable –la banca ética es un ejemplo– o la innovación sostenible, dirigida a lograr los cambios sociales globales necesarios para alcanzar el desarrollo sostenible. Asimismo, “se está realizando un esfuerzo para comprender mejor y para promover la innovación en sectores hasta ahora menos analizados, como el de la cultura, donde no se busca la funcionalidad o el precio, sino su originalidad y el efecto que ello produce en los usuarios o consumidores. Aquí se incluyen actividades como producción y difusión de arte en todas sus dimensiones, entretenimiento, diseño, arquitectura, publicidad o gastronomía”, mencionan los autores.
La innovación y sus protagonistas es el número 116 de la colección de divulgación ‘¿Qué sabemos de?’ (CSIC-Catarata). El libro es una actualización del número 41 de la colección y puede adquirirse tanto en librerías como en las páginas web de Editorial CSIC y Los Libros de la Catarata. Para solicitar entrevistas con el autor o más información, contactar con: g.prensa@csic.es (91 568 14 77).
Sobre los autores
Elena Castro Martínez es doctora en química industrial y científica titular de Organismos Públicos de Investigación. Dentro de los estudios de la innovación, focaliza su interés en las relaciones ciencia-entorno socioeconómico, especialmente en las humanidades y las ciencias sociales.
Ignacio Fernández de Lucio es doctor ingeniero agrónomo y profesor de investigación ad honorem del CSIC. Ha dedicado su actividad científica al estudio y la gestión de la ciencia y la innovación, concretamente, al análisis de las políticas de fomento de la innovación y de las relaciones universidad-entorno socioeconómico.
Este sitio web utiliza cookies para que usted tenga la mejor experiencia de usuario. Si continúa navegando está dando su consentimiento en la aceptación de nuestra política de privacidad y la aceptación de nuestra política de cookies, consulte nuestra política de privacidad, pinche el enlace para mayor información sobre nuestra política de cookies